
El router que te puso tu compañía tiene un agujero conocido desde 2018: cualquiera desde la calle puede sacar tu clave wifi
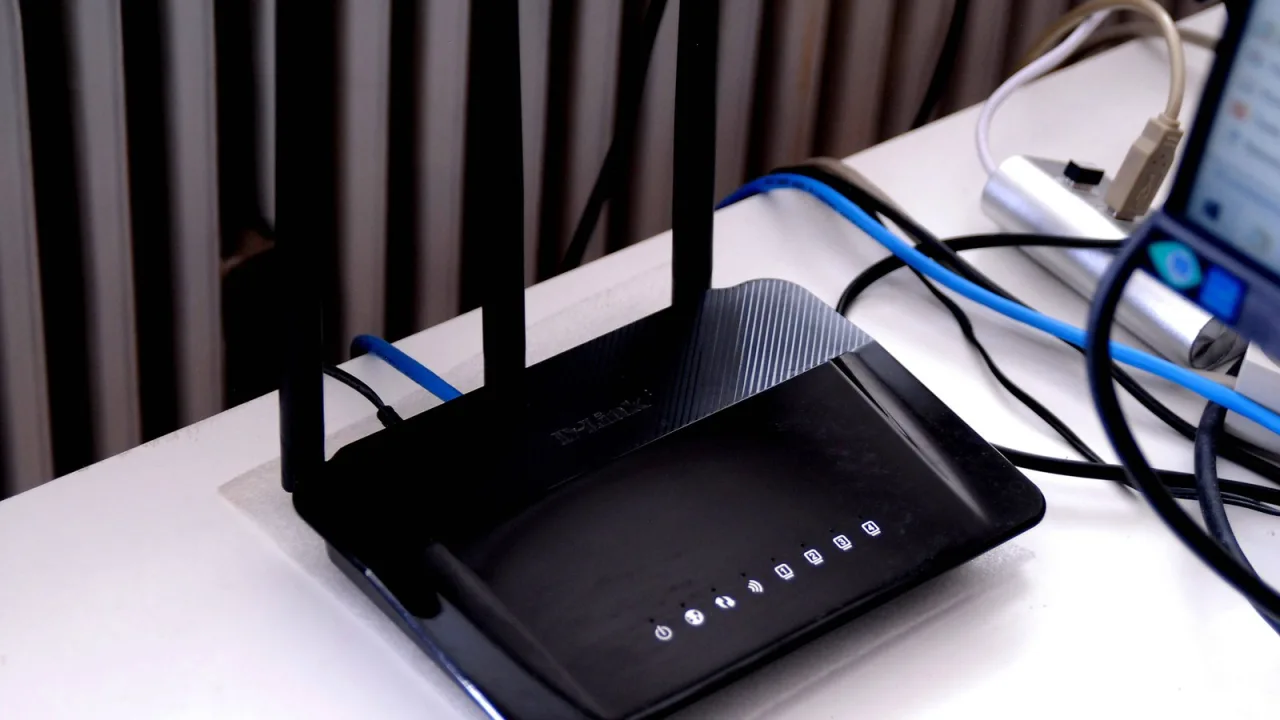
El router que te instaló tu compañía — esa caja que nadie toca desde el día de la fibra — lleva años con una puerta abierta. Alguien situado al alcance de tu wifi, en el rellano o en la acera, puede explotar un fallo del chip, hacerse con el control del aparato y salir con tu contraseña puesta.
Contenido del artículo
No es un rumor de foro: lo presentó el investigador Quentin Kaiser en la conferencia de seguridad Hexacon de París, y lo ha destapado en España el medio especializado Bandaancha. El fallo —un desbordamiento de búfer en la función WPS de los chips Broadcom— viene de 2010, y el fabricante lo conoce desde 2018. Nunca le asignaron siquiera un identificador CVE, así que las operadoras no lo parchearon: oficialmente, no existía.
Cómo saber si tu caja está en la lista
El modelo figura en la pegatina de la base del router, junto a la clave wifi de fábrica. Los identificados en España:
- Movistar: los primeros HGU blancos de fibra — MitraStar GPT-2541GNAC y Askey RTF3505VW — y el Comtrend VG8050 de las primeras instalaciones de fibra. El MitraStar es vulnerable incluso con el último firmware disponible.
- Orange: la Livebox Fibra (Sagemcom Fast 5656).
- Jazztel, MásMóvil y Yoigo: el ZTE F680 v4.
El medio estima en millones los aparatos afectados entre todas las operadoras; solo en Bélgica, donde el mismo chip va en los routers de Proximus, se habla de un millón y medio. Los routers más recientes de las mismas compañías no están en la lista, así que la edad de tu instalación es la primera pista: fibra puesta hace muchos años, papeletas arriba.
La respuesta de las operadoras
Preguntadas por Bandaancha, Movistar respondió que está «analizando el impacto» y Orange, que «los clientes no necesitan realizar ninguna acción». Ambas añaden que no hay constancia de que el fallo se esté explotando.
Te puede interesar: Te roban con un SMS falso y el banco dice que fue culpa tuya: la Justicia europea le obliga a devolverte el dinero primero y discutir después
Ese «no haga nada» merece pararse un segundo. Que no haya constancia de ataques significa que nadie los ha detectado, no que no quepan: el método está publicado y presentado en una conferencia con fecha y diapositivas.
«Da miedo que estos routers están en todas partes, tenemos varios en las oficinas [...] es algo que el usuario medio no se espera: que te puedan atacar por el router de tu compañía», escribía un usuario en el hilo de Menéame sobre el caso.
Qué hacer esta misma tarde
El primer gesto es desactivar WPS: se entra en la configuración del router (habitualmente tecleando 192.168.1.1 en el navegador), se busca el apartado wifi o WPS y se apaga. Es la función del «botón para conectar sin contraseña» que casi nadie usa y que es justo donde vive el fallo.
Ojo a la letra pequeña del arreglo: según el propio análisis técnico, desactivar WPS desde el menú puede no bastar si el proceso interno sigue corriendo en algunos modelos. Reduce la exposición, pero no es garantía. La solución de verdad es otra caja.
Por eso el segundo paso es llamar a la operadora y pedir la sustitución del router, gratis: un equipo cedido por la compañía con un fallo conocido desde 2018 no es un capricho del cliente, es un aparato defectuoso que la empresa tiene que reponer. Si la primera respuesta del teleoperador es que no hay ningún problema, la referencia «vulnerabilidad WPS de los chips Broadcom» y la mención a una reclamación por escrito suelen acelerar el trámite.
Y un gesto final que vale para cualquier router, afectado o no: cambiar la clave wifi de fábrica — la de la pegatina — por una propia. Si alguien la extrajo ayer, que al menos hoy ya no abra nada.
Anteriormente escribimos: El pan duro no se tira: torrijas con corteza dorada y centro cremoso en minutos — el truco está en la sartén